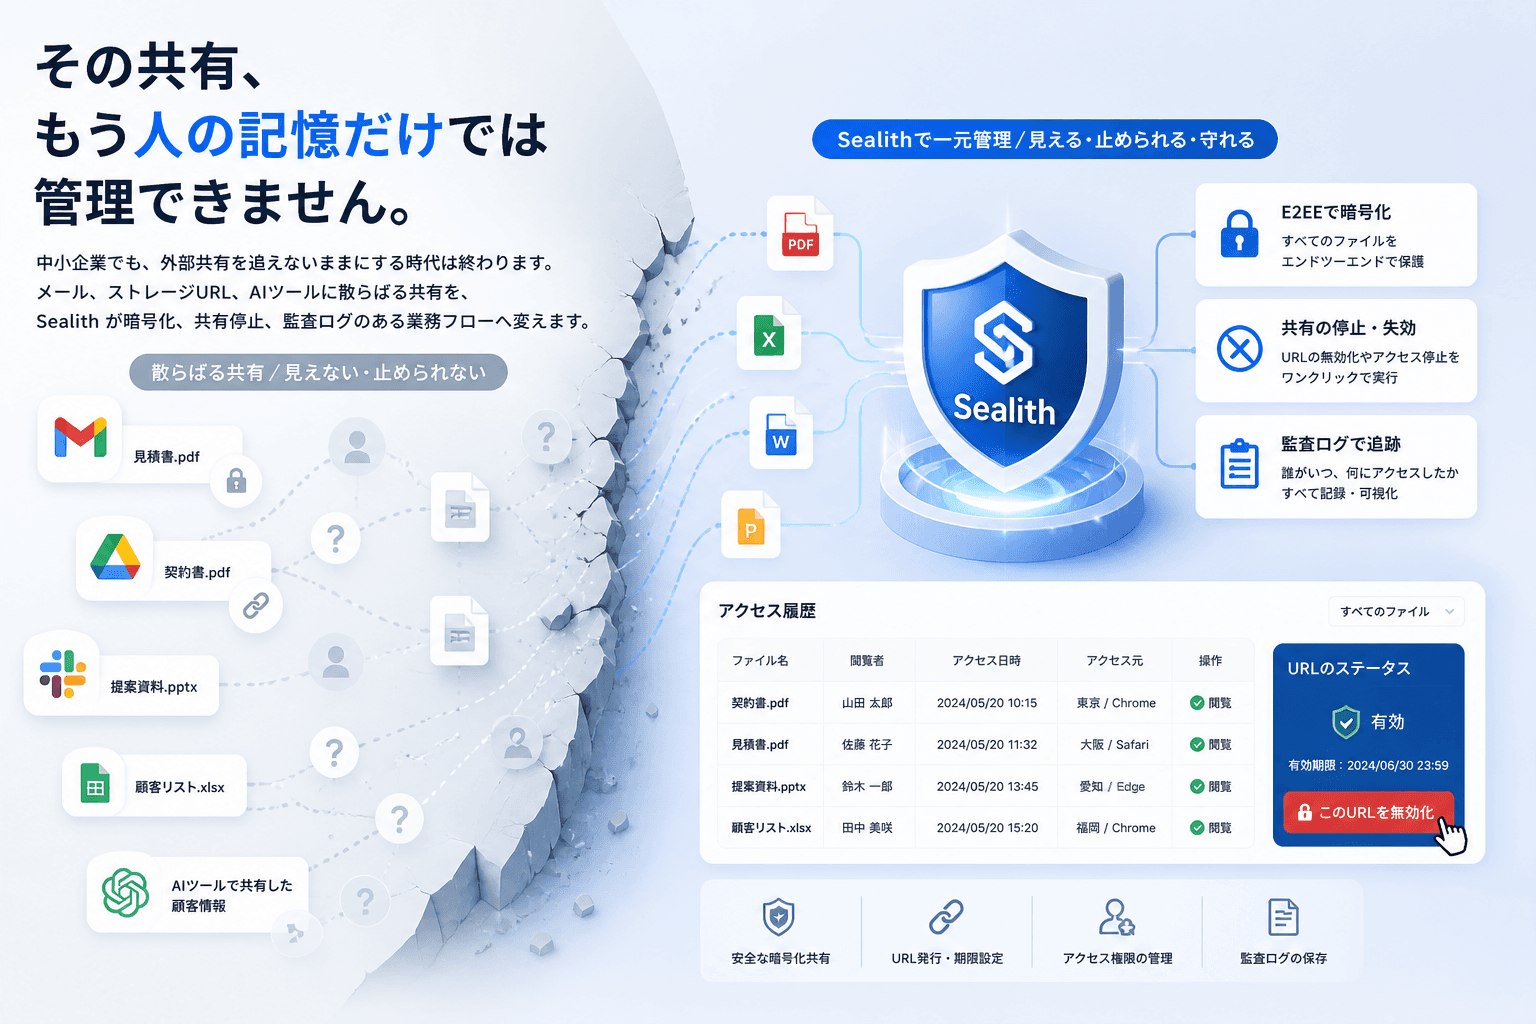
その共有、もう人の記憶だけでは管理できません
Why now
大企業だけの課題ではありません
01
今までは見逃せていた
5-100名規模では、共有の細かい管理を後回しにしても日々の業務は回っていました。
02
でも共有は複雑になった
メール、チャット、ストレージURL、AIツールが混ざり、誰が何を外へ渡したか追いにくくなりました。
03
AIで人の把握限界を超える
これからは人だけでなくAIも資料を受け渡しします。追えない共有は、そのまま高リスク状態になります。
04
だから共有を1か所通す
Sealith を通すことで、送信、受信、URL共有、共有停止、監査ログを1つの業務フローにまとめられます。
AI pressure
AIで、企業が処理する共有は一気に増えます
1人あたりの外部共有判断
従来 → AI併用後
共有経路の種類
メール中心 → メール / URL / AI / ワークフロー
説明責任の難しさ
人の記憶で追える → 人の記憶では追えない
漏洩手段もマルチ化します
Why old ways fail
送れていることと、管理できていることは別です
一般的なファイル転送
送ることはできても、開封、再送、共有停止、組織全体の監査が弱く、運用が人任せになりがちです。
一般的なストレージ共有
リンク共有は手軽ですが、誰がリンクを受け取り、どの経路で広がったか、あとから説明しにくいままです。
AIツールへの直接投入
便利な一方で、どのAIに、何の目的で、どの資料を渡したかが業務ログとして残りにくくなります。
Why Sealith
Sealith は、共有そのものを業務フローに変えます
ファイルは平文のまま置かない
ブラウザ内で暗号化してから送るため、Sealith は暗号化済みファイルだけを扱います。
共有URLも監査付きで渡せる
Drive や Box の共有URLも、Sealith 経由で渡すことでアクセス導線と受け渡し履歴を残せます。
共有停止まで同じ流れで扱える
送ったあとに止めたい時も、期限、回数、手動停止で受け渡しを止められます。
人とAIを同じ監査基準で追える
Business 以上では Agent Token と MCP で、AI による操作も purpose や tokenId 単位で記録できます。
送る
暗号化ファイルまたは共有URLを登録
渡す
URLとパスコードを分離して共有
追う
受信、外部リンク遷移、AI 操作を記録
止める
期限、回数、手動停止で受け取りを止める
Use cases
人だけでなく、AI が関わる共有まで視野に入れる
人 → 人
契約書、請求書、個人情報を含む資料を、あとから追える形で共有する。
人 → AI
レビューや照合のために AI に渡す時も、purpose と tokenId まで含めて記録する。
AI → AI
Business 以上では MCP と API で、AI 同士の受け渡しも説明可能な形に寄せていく。
Rollout
最初から100%統制を目指すのではなく、まず共有を寄せる
Phase 1
まずは共有を Sealith に寄せる
メール添付の代わりに暗号化ファイル共有を使い、ストレージURLも監査付きURL共有へ寄せます。
Phase 2
チームのルールにする
Starter / Team で受信確認、CSV、複数管理者まで整え、外部共有は Sealith を通す運用に揃えます。
Phase 3
AI と上位統制へ進む
Business で API / MCP を使い、AI 送信や AI 受信も同じ監査台帳に乗せます。
Google Workspace roadmap
Google Workspace 連携は、有力な次の一手です
今できること
Chrome拡張でURL共有を Sealith 化
Chrome拡張で、現在のページURL、クリップボードのURL、手入力URLをそのまま Sealith の監査付きURL共有へ変換できます。Gmail と Drive では『そのまま送ると履歴が残りません』の軽い検知バナーも出せます。全プランで利用できますが、利用量は各プラン上限に従います。
次に広げること
Gmail / Drive の自然な導線
メール作成中の To や件名を初期値に入れたり、Drive の共有リンクからそのまま Sealith 共有を作るなど、Google Workspace 上での使い勝手をさらに自然にしていきます。
管理者向けの拡張
Workspace 連携と未経由共有の可視化
その次の段階では、Google Workspace の管理連携を使って Sealith 未経由の外部共有を見える化し、組織として共有を Sealith に寄せる運用まで支援します。
Plan fit
5-100名規模なら、ここから始めるのが現実的です
まずは共有の見える化、その次にチーム運用、その先に AI 監査へ。導入の深さに応じて段階的に選べます。
Starterプラン以上をご利用中の方は紹介リンクを発行できます。紹介したユーザーが有料プランに移行した際、クレジット還元として次回請求から自動適用されます。
Overview
社内検討・提案資料としてご自由にご利用ください。
AI Work Governance to Agent Commerce
AIが作ったものには、来歴を。外へ出すものには、承認を。取引したものには、履行と回復を
専用AI基盤を持たない企業でも、利用するAIは選びながら、社外取引の予算・承認・証跡だけを共通基盤にできます。
AI WORKSPACE / HARNESS
AIが考え、仕事を作る
Cloudflare OS、Gemini、Copilot、OpenClaw、独自エージェント
AI WORK PASSPORT / RELEASE CONTROL
会社の責任として外へ出す
委任・来歴信号・成果物binding・policy・人間承認
SEALITH TRANSACTION BOUNDARY
会社が取引を委任する
目的・責任主体・予算・quote・承認・冪等性
PROVIDER / PAYMENT RAIL
社外で履行される
OnePlace、eSIM、JPYC、将来のProviderを回復処理まで照合
Start now
共有を、説明できる業務に変える。
まずは無料で、送信、受信、共有停止、監査ログの基本動作を確認してください。ホワイトペーパーでは、個人依存の共有運用がなぜ限界を迎えるのかに加えて、社内ストレージだけでは埋めにくい外部送付の空白地帯をどう低コストで補うか、そして Business 以上で使える Slack workspace 連携を次の B2B 送付導線としてどう統制するかまで整理しています。